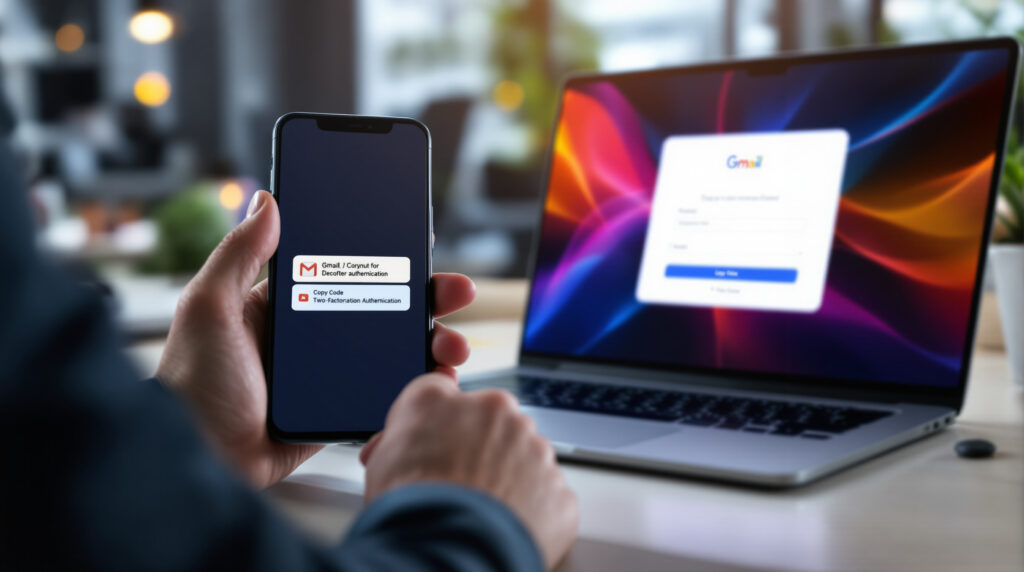
Gmail simplifie la double authentification avec un bouton « Copy code » qui copie un code reçu par e-mail depuis la boîte de réception mobile, sans ouvrir le message. Signalée depuis le 19 septembre 2026 sur Android et iOS, cette nouveauté réduit une friction courante lors d’une connexion, mais ne remplace pas une stratégie d’authentification robuste pour un site ou une application.
Gmail simplifie la double authentification : que fait le nouveau bouton ?
Le bouton « Copy code » de Gmail détecte un code de vérification dans certains e-mails et propose de le copier directement depuis la liste des messages sur Android et iOS. Selon 9to5Google le 19 septembre 2026, le raccourci apparaît sous l’objet ou l’aperçu du message, sous forme de bouton arrondi.
Concrètement, l’utilisateur reçoit un e-mail contenant un code à usage unique, par exemple pour valider une connexion bancaire, un achat ou l’accès à un compte professionnel. Au lieu d’ouvrir l’e-mail, de sélectionner le code puis de revenir vers l’application concernée, il touche le bouton et colle le code dans le champ demandé.
La double authentification, ou 2FA pour « two-factor authentication », est une méthode de sécurité qui demande une deuxième preuve d’identité après le mot de passe. Cette preuve peut être un code par e-mail, un SMS, une application d’authentification comme Google Authenticator, ou une clé de sécurité physique compatible FIDO2.
Le changement est donc surtout ergonomique. Gmail ne crée pas un nouveau facteur d’authentification ; Gmail rend plus rapide l’usage d’un code déjà envoyé par e-mail. Pour un dirigeant, la nuance compte : une connexion plus fluide réduit les abandons, mais la sécurité dépend encore du canal choisi et de la qualité de l’implémentation côté service.
Qui peut utiliser le bouton « Copy code » de Gmail en 2026 ?
Le bouton « Copy code » de Gmail a été observé en 2026 dans les applications mobiles Gmail pour Android version 2026.09.07.x et Gmail pour iOS version 6.0.260907. Les sources disponibles indiquent un déploiement progressif, sans calendrier officiel publié par Google Workspace Updates ou par un blog Google.
Plusieurs médias spécialisés, dont Android Authority, 01net et Frandroid en septembre 2026, décrivent le même comportement : un bouton visible directement dans la boîte de réception mobile. 9to5Google précise avoir testé le raccourci avec des e-mails de vérification liés à des services commerciaux et bancaires.
À l’inverse, la fonctionnalité n’est pas annoncée comme disponible dans Gmail sur le web en 2026. HelenTech a aussi indiqué le 21 septembre 2026 que son rédacteur ne parvenait pas à confirmer l’apparition du bouton sur un Pixel 11 Pro, malgré l’utilisation d’une version de Gmail citée dans les premiers signalements.
Ce détail est classique dans les déploiements Google : la version de l’application ne suffit pas toujours. Des activations côté serveur peuvent décider qui voit la fonctionnalité et à quel moment. Pour une entreprise, il vaut mieux considérer ce bouton comme une amélioration utile mais non garantie, plutôt que comme une brique sur laquelle bâtir un parcours critique.
Est-ce que ce raccourci Gmail améliore vraiment la sécurité ?
Le raccourci « Copy code » de Gmail améliore surtout l’expérience utilisateur, pas le niveau intrinsèque de sécurité de la double authentification par e-mail. En 2026, un code reçu dans une boîte mail reste exposé si le compte e-mail est compromis, si l’appareil est déverrouillé, ou si le presse-papiers est accessible temporairement.
Le presse-papiers, c’est la mémoire temporaire où le smartphone stocke ce que l’utilisateur vient de copier. Le bouton Gmail place donc le code dans cette zone pour permettre un collage dans une autre application. C’est pratique. C’est aussi une surface à comprendre, surtout sur des téléphones partagés, mal verrouillés ou administrés de manière insuffisante.
La double authentification par e-mail garde un avantage : elle est simple à déployer et bien comprise par le grand public. Elle reste souvent préférable à l’absence de deuxième facteur. Mais pour des comptes d’administration, des accès financiers ou des extranets clients sensibles, honnêtement, le code e-mail ne devrait pas être le premier choix.
Les passkeys, fondées sur la cryptographie et les standards FIDO2/WebAuthn, réduisent fortement le risque de phishing car aucun code n’est à recopier. Pour un service web qui prépare sa feuille de route d’authentification, le sujet mérite d’être comparé aux passkeys pour remplacer les mots de passe en 2026, surtout si l’application gère des données sensibles.
Sur les projets que nous menons, nous voyons souvent le même arbitrage : le code e-mail accélère le lancement d’un service, tandis que les passkeys ou les applications d’authentification demandent plus de cadrage produit, de tests et de pédagogie. Le bon choix dépend moins de la tendance du moment que du risque réel supporté par l’entreprise.
| Méthode | Expérience utilisateur | Niveau de sécurité indicatif | Coût d’intégration en France en 2026 | Cas d’usage adapté |
|---|---|---|---|---|
| Code par e-mail avec bouton Gmail | Très simple sur mobile Gmail, variable ailleurs | Moyen, dépend fortement de la sécurité de la boîte mail | Autour de 1 500 à 4 000 € HT au forfait selon le projet | Comptes grand public ou portail client à risque modéré |
| SMS OTP | Simple, familier, mais dépend du réseau mobile | Moyen à faible face au SIM swapping | Autour de 2 000 à 5 000 € HT + coût par SMS selon prestataire | Validation ponctuelle, population peu technophile |
| Application d’authentification TOTP | Correcte, nécessite une configuration initiale | Bon pour comptes professionnels | Autour de 3 000 à 7 000 € HT au forfait selon parcours | Back-office, SaaS B2B, équipes internes |
| Passkeys WebAuthn/FIDO2 | Très fluide après adoption, sans code à recopier | Élevé contre le phishing | Autour de 6 000 à 15 000 € HT au forfait selon système existant | Applications sensibles, accès récurrents, stratégie long terme |
Que change cette nouveauté pour un site e-commerce ou une application mobile ?
Le bouton « Copy code » de Gmail peut réduire le temps nécessaire pour valider une connexion, un achat ou une inscription, mais seulement pour les utilisateurs de Gmail mobile qui voient la fonctionnalité en 2026. Un site e-commerce ou une application mobile ne doit donc pas dépendre de ce raccourci pour garantir un parcours fluide.
Le bénéfice le plus visible concerne les micro-frictions. Un code à chercher dans une boîte mail, un retour d’application mal géré, une session qui expire trop vite : chaque détail ajoute de l’abandon. Sur mobile, le problème est encore plus net car l’utilisateur alterne entre plusieurs écrans.
Le piège, pour un décideur non technique, consiste à penser qu’une amélioration de Gmail règle le sujet de l’authentification côté produit. En réalité, votre site doit encore gérer les délais d’expiration, les renvois de code, les erreurs de saisie, les changements d’adresse e-mail et les cas où l’utilisateur n’a pas Gmail.
Pour une application mobile, ces détails influencent directement les délais de développement. Ajouter un code e-mail basique peut prendre quelques jours dans un projet bien structuré ; traiter proprement les cas limites, les journaux de sécurité, l’anti-abus et les tests multi-appareils peut facilement représenter une à trois semaines selon la complexité. Si vous planifiez une feuille de route, les délais décrits dans un développement d’application mobile donnent un cadre utile pour éviter les estimations trop optimistes.
Côté agence, le réflexe est de tester l’authentification comme un parcours métier, pas comme un simple formulaire. Que se passe-t-il si le code arrive après 40 secondes ? Si l’utilisateur revient depuis Gmail et que l’application a été fermée ? Si le code précédent reste valide après un nouveau renvoi ? Ces questions coûtent peu en atelier, cher en production.
Faut-il encore proposer les codes par e-mail sur un projet web ?
Les codes par e-mail restent pertinents en 2026 pour un projet web à risque modéré, car ils sont peu coûteux, faciles à comprendre et compatibles avec presque tous les utilisateurs. Pour des accès sensibles, les passkeys, les applications d’authentification TOTP ou les clés FIDO2 offrent une protection plus solide.
À ce budget, mieux vaut parfois livrer un code e-mail bien conçu qu’une authentification avancée mal expliquée. Un portail de réservation, un espace de suivi de commande ou un service de contenu payant n’a pas forcément les mêmes contraintes qu’un espace santé, un outil financier ou une console d’administration.
La bonne approche consiste à classer les accès par niveau de risque. Un client final peut recevoir un code par e-mail pour récupérer un compte. Un administrateur doit utiliser une méthode plus forte. Un prestataire externe doit avoir des droits limités, une durée d’accès définie et des traces consultables en cas d’incident.
Trois critères aident à choisir une méthode d’authentification sans se perdre dans la technique :
- La valeur des données accessibles : coordonnées clients, factures, documents contractuels, données de santé ou informations bancaires ne portent pas le même risque.
- La fréquence de connexion : une méthode très sûre mais pénible devient un frein si vos clients se connectent plusieurs fois par semaine.
- Le coût d’un compte compromis : support client, perte de confiance, obligation de notification, interruption commerciale et analyse de sécurité.
Le RGPD impose depuis 2018 une protection adaptée aux risques, sans dicter une méthode unique d’authentification. En cas d’incident impliquant des données personnelles, la CNIL rappelle qu’une notification peut être nécessaire selon le niveau de risque pour les personnes concernées. Pour préparer ce sujet en amont, une démarche de réponse à incident cyber pour PME évite de découvrir les responsabilités au mauvais moment.
Comment intégrer une authentification sans dégrader l’expérience client ?
Une authentification réussie en 2026 combine sécurité, clarté du parcours et mécanismes de secours. Le bouton « Copy code » de Gmail peut accélérer la copie d’un code, mais un projet web ou mobile doit rester utilisable avec Outlook, Apple Mail, un navigateur desktop, une mauvaise connexion ou un appareil ancien.
La première règle est de limiter les ruptures de parcours. Si l’utilisateur quitte votre application pour consulter sa boîte mail, préservez son état : panier, formulaire, page de paiement, filtre de recherche. Rien n’irrite plus qu’un code reçu correctement mais un processus à recommencer.
La deuxième règle est d’écrire des messages simples. « Code expiré » ne suffit pas. Indiquez combien de temps le code reste valable, comment en demander un nouveau et quelle adresse e-mail a été utilisée, en masquant une partie de l’adresse si nécessaire.
Enfin, l’authentification doit être pensée avec l’hébergement, les journaux et la surveillance. Un pic de demandes de codes peut révéler un bug, une attaque par bourrage d’identifiants ou une tentative d’abus. L’ANSSI publie régulièrement des recommandations de sécurité pour les systèmes d’information ; sans transformer une PME en banque, ces principes poussent à conserver des traces utiles et à limiter les accès inutiles.
Les choix techniques liés à l’IA et à l’automatisation peuvent aussi modifier le risque. Si votre service utilise des assistants ou des agents pour traiter des demandes clients, la sécurité des environnements d’exécution devient un sujet connexe ; les bonnes pratiques autour de la sandbox des agents IA montrent bien pourquoi l’authentification ne suffit jamais seule.
Cadrer ce type de projet en amont évite la plupart des mauvaises surprises. Un regard extérieur aide souvent à distinguer ce qui relève du confort utilisateur, ce qui relève de la sécurité, et ce qui doit être prévu dans le budget dès le départ.
FAQ sur Gmail et la double authentification
Le bouton copier le code de Gmail est-il disponible sur ordinateur ?
Le bouton « Copy code » de Gmail n’est pas signalé comme disponible sur Gmail web en septembre 2026. Les observations publiées concernent les applications mobiles Gmail sur Android et iOS.
Un code par e-mail est-il plus sûr qu’un SMS ?
Un code par e-mail et un code SMS offrent un niveau de sécurité intermédiaire en 2026. Le code par e-mail dépend de la sécurité de la boîte mail, tandis que le SMS peut être exposé au détournement de carte SIM et aux interceptions selon les contextes.
Pourquoi Gmail ne montre-t-il pas le bouton sur mon téléphone ?
Le bouton « Copy code » de Gmail semble déployé progressivement en 2026, probablement avec une activation côté serveur. Une application à jour ne garantit donc pas l’apparition immédiate du raccourci sur chaque compte ou appareil.
Les passkeys remplacent-elles la double authentification par code ?
Les passkeys peuvent remplacer certains parcours avec mot de passe et code, car elles authentifient l’utilisateur avec une preuve cryptographique liée à son appareil ou à son compte. Les passkeys ne conviennent toutefois pas à tous les publics sans accompagnement et parcours de secours.