Gmail simplifica la doble autenticación con un botón « Copy code » que copia un código recibido por correo electrónico desde la bandeja de entrada móvil, sin abrir el mensaje. Señalada desde el 19 de septiembre de 2026 en Android e iOS, esta novedad reduce una fricción habitual lors de un inicio de sesión, pero no sustituye una estrategia de autenticación sólida para un sitio o una aplicación.
Gmail simplifica la doble autenticación: ¿qué hace el nuevo botón?
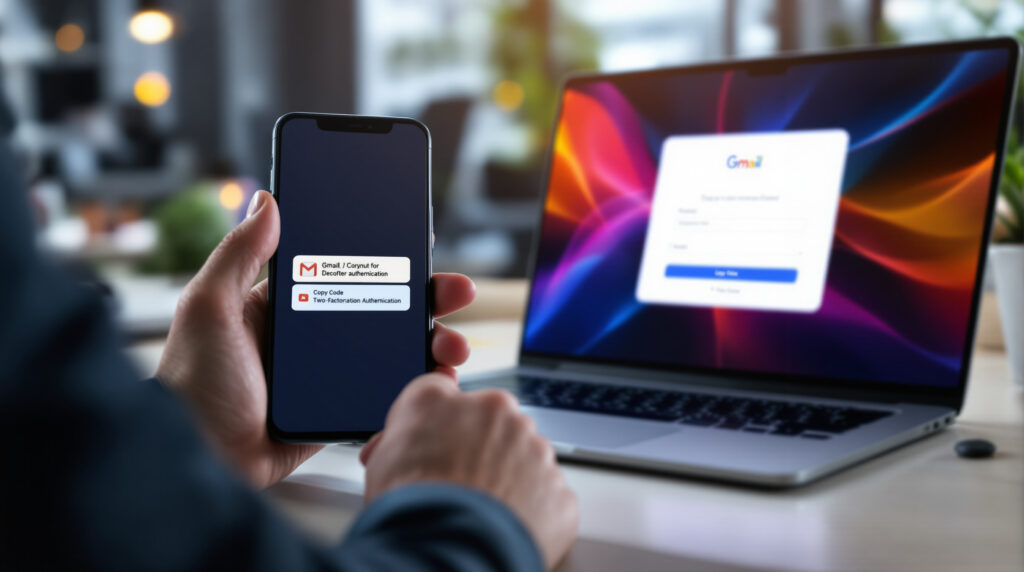
El botón « Copy code » de Gmail detecta un código de verificación en ciertos correos electrónicos y propone copiarlo directamente desde la lista de mensajes en Android e iOS. Según 9to5Google el 19 de septiembre de 2026, el acceso directo aparece debajo del asunto o de la vista previa del mensaje, bajo forma de botón redondeado.
En concreto, el usuario recibe un correo electrónico que contiene un código de un solo uso, por ejemplo para validar un inicio de sesión bancario, una compra o el acceso a una cuenta profesional. En lugar de abrir el correo electrónico, seleccionar el código y volver a la aplicación correspondiente, toca el botón y pega el código en el campo solicitado.
La doble autenticación, o 2FA por « two-factor authentication », es un método de seguridad que solicita una segunda prueba de identidad después de la contraseña. Esta prueba puede ser un código por correo electrónico, un SMS, una aplicación de autenticación como Google Authenticator, o una llave de seguridad física compatible con FIDO2.
Por tanto, el cambio es sobre todo ergonómico. Gmail no crea un nuevo factor de autenticación; Gmail hace más rápido el uso de un código ya enviado por correo electrónico. Para un directivo, el matiz importa: un inicio de sesión más fluido reduce los abandonos, pero la seguridad depende aore del canal elegido y de la calidad de la implementación del lado del servicio.
¿Quién puede usar el botón « Copy code » de Gmail en 2026?
El botón « Copy code » de Gmail se observó en 2026 en las aplicaciones móviles versiones de Gmail para Android 2026.09.07.x y de Gmail para iOS 6.0.260907. Las fuentes disponibles indican un despliegue progresivo, sin calendario oficial publicado por Google Workspace Updates ni por un blog de Google.
Varios medios especializados, entre ellos Android Authority, 01net y Frandroid en septiembre de 2026, describen el mismo comportamiento: un botón visible directamente en la bandeja de entrada móvil. 9to5Google precisa haber probado el acceso directo con correos electrónicos de verificación vinculados a servicios comerciales y bancarios.
Por el contrario, la funcionalidad no se anuncia como disponible en Gmail en la web en 2026. HelenTech también indicó el 21 de septiembre de 2026 que su redactor no lograba confirmar la aparición del botón en un Pixel 11 Pro, a pesar de utilizar una versión de Gmail citada en los primeros avisos.
Este detalle es clásico en los despliegues de Google: la versión de la aplicación no siempre basta. Activaciones del lado del servidor pueden decidir quién ve la funcionalidad y en qué momento. Para una empresa, conviene más considerar este botón como una mejorta útil pero no garantizada, en lugar de como un bloque sobre el que construir un recorrido crítico.
¿Este acceso directo de Gmail mejore realmente la seguridad?
El acceso directo « Copy code » de Gmail mejoraore sobre todo laexperiencia del usuario, no el nivel intrínseco de seguridad de la autenticación de dos factores por correo electrónico. En 2026, un código recibido en un buzón de correo sigue estando expuesto si la cuenta de correo electrónico se ve comprometida, si el dispositivo está desbloqueado o si el portapapeles está accesible temporariamente.
El portapapeles es la memoria temporaria donde el smartphone almacena lo que el usuario acaba de copiar. Por tanto, el botón de Gmail coloca el código en esta zona para permitir pegarlo en otra aplicación. Es práctico. También es una superficie que conviene entender, sobre todo en teléfonos compartidos, mal bloqueados o administrados de forma insuficiente.
La doble autenticación por correo electrónico mantiene una ventaja: es sencilla de desplegar y bien comprendida por el gran público. A menudo sigue siendo preferible a la ausencia de un segundo factor. Pero para cuentas de administración, accesos financieros o extranets de clientes sensibles, sinceramente, el código por correo electrónico no debería ser la primera opción.
En passkeys, basadas en la criptografía y en los estándares FIDO2/WebAuthn, reducen fortemente el riesgo de phishing, ya que no hay ningún código que copiar. Para un servicio web que está preparando su hoja de ruta de autenticación, el tema merece compararse con las passkeys para sustituir las contraseñas en 2026, sobre todo si la aplicación gestiona datos sensibles.
En los proyectos que llevamos a cabo, a menudo vemos el mismo arbitraje: el código por correo electrónico acelera el lanzamiento de un servicio, mientras que las passkeys o las aplicaciones de autenticación exigen más definición de producto, pruebas y pedagogía. La elección correcta depende menos de la tendencia del momento que del riesgo real supportado por la empresa.
| Método | Experiencia del usuario | Nivel de seguridad indicativo | Coste de integración en Francia en 2026 | Caso de uso adecuado |
|---|---|---|---|---|
| Código por correo electrónico con botón Gmail | Muy sencillo en Gmail móvil, variable en otros casos | Medio, depende fortemente de la seguridad del buzón de correo | Alrededor de 1 500 a 4 000 € sin IVA al forfait según el proyecto | Cuentas del gran público o portail cliente de riesgo moderado |
| SMS OTP | Simple, familiar, pero depende de la red móvil | Medio a bajo frente al SIM swapping | Alrededor de 2 000 a 5 000 € sin IVA + coste por SMS según proveedor | Validación puntual, población poco tecnófila |
| Aplicación de autenticación TOTP | Correcta, requiere una configuración inicial | Bueno para cuentas profesionales | Alrededor de 3 000 a 7 000 € sin IVA al forfait según el recorrido | Back-office, SaaS B2B, equipos internos |
| Passkeys WebAuthn/FIDO2 | Muy fluido tras la adopción, sin código que volver a copiar | Elevado contra el phishing | Alrededor de 6 000 a 15 000 € sin IVA al forfait según el sistema existente | Aplicaciones sensibles, accesos recurrentes, estrategia a largo plazo |
¿Qué cambia esta novedad para un sitio de e-commerce o una aplicación móvil?
El botón «Copy code» de Gmail puede reducir el tiempo necesario para validar una conexión, una compra o un registro, pero solo para los usuarios de Gmail móvil que vean la funcionalidad en 2026. Por tanto, un sitio de e-commerce o una aplicación móvil no debe depender de este atajo para garantizar un recorrido fluido.
El beneficio más visible afecta a las microfricciones. Un código que hay que buscar en una bandeja de entrada, una vuelta a la aplicación mal gestionada, una sesión que caduca demasiado rápido: cada detalle añade abandono. En móvil, el problema es encore aún más claro porque el usuario alterna entre varias pantallas.
La trampa, para un responsable de decisión no técnico, consiste en pensar que una mejoraoración de Gmail resuelve el tema de la autenticación del lado del producto. En realidad, su sitio todavía debe encore gestionar los plazos de caducidad, los reenvíos de código, los errores de introducción, los cambios de dirección de correo electrónico y los casos en los que el usuario no tiene Gmail.
Para una aplicación móvil, estos detalles influyen directamente en los plazos de desarrollo. Añadir un código por correo electrónico básico puede llevar unos días en un proyecto bien estructurado; tratar correctamente los casos límite, los registros de seguridad, la protección antiabuso y las pruebas multidispositivo puede representar fácilmente de una a tres semanas según la complejidad. Si planifica una hoja de ruta, los plazos descritos en un desarrollo de aplicación móvil dan un marco útil para evitar estimaciones demasiado optimistas.
Desde el lado de la agencia, el reflejo es probar la autenticación como un recorrido de negocio, no como un simple formulario. ¿Qué ocurre si el código llega después de 40 segundos? ¿Si el usuario vuelve desde Gmail y la aplicación se ha cerrado? ¿Si el código anterior sigue siendo válido después de un nuevo reenvío? Estas preguntas cuestan poco en taller, caro en producción.
¿Sigue siendo necesario proponer códigos por correo electrónico en un proyecto web?
Los códigos por correo electrónico siguen siendo pertinentes en 2026 para un proyecto web de riesgo moderado, porque son poco costosos, fáciles de entender y compatibles con casi todos los usuarios. Para accesos sensibles, las passkeys, las aplicaciones de autenticación TOTP o las llaves FIDO2 ofrecen una protección más sólida.
Con este presupuesto, a veces es mejor entregar un código por correo electrónico bien diseñado que una autenticación avanzada mal explicada. Un portal de reservas, un espacio de seguimiento de pedidos o un servicio de contenido de pago no tiene forcamente las mismas limitaciones que un espacio de salud, una herramienta financiera o una consola de administración.
El enfoque correcto consiste en clasificar los accesos por nivel de riesgo. Un cliente final puede recibir un código por correo electrónico para recuperar una cuenta. Un administrador debe utilizar un método más forte. Un proveedor externo debe tener derechos limitados, una duración de acceso definida y trazas consultables en caso de incidente.
Tres criterios ayudan a elegir un método de autenticación sin perderse en la técnica:
- El valor de los datos accesibles: coordatos de clientes, facturas, documentos contractuales, datos de salud o información bancaria no portan el mismo riesgo.
- La frecuencia de conexión: un método muy seguro pero molesto se convierte en un freno si sus clientes se conectan varias veces por semana.
- El coste de una cuenta comprometida: suporte al cliente, pérdida de confianza, obligación de notificación, interrupción comercial y análisis de seguridad.
El RGPD exige desde 2018 una protección adaptada a los riesgos, sin dictar un método único de autenticación. En caso de incidente que implique datos personales, la CNIL recuerda que una notificación puede ser necesaria según el nivel de riesgo para las personas afectadas. Para preparar este tema con antelación, un enfoque de respuesta a incidentes cibernéticos para pymes evita descubrir las responsabilidades en el peor momento.
¿Cómo integrar una autenticación sin degradar la experiencia del cliente?
Una autenticación eficaz en 2026 combina seguridad, claridad del recorrido y mecanismos de respaldo. El botón « Copy code » de Gmail puede acelerar la copia de un código, pero un proyecto web o móvil debe seguir siendo utilizable con Outlook, Apple Mail, un navegador de escritorio, una mala conexión o un dispositivo antiguo.
La primera regla es limitar las interrupciones del recorrido. Si el usuario sale de su aplicación para consultar su buzón de correo, preserve su estado: carrito, formulario, página de pago, filtro de búsqueda. Nada irrita más que recibir correctamente un código pero tener que reiniciar el proceso.
La segunda regla es redactar mensajes sencillos. « Código caducado » no basta. Indique cuánto tiempo sigue siendo válido el código, cómo solicitar uno nuevo y qué dirección de correo electrónico se ha utilizado, ocultando una parte de la dirección si es necesario.
Por último, la autenticación debe plantearse junto con el alojamiento, los registros y la supervisión. Un pico de solicitudes de códigos puede revelar un error, un ataque de relleno de credenciales o un intento de abuso. La ANSSI publica periódicamente recomendaciones de seguridad para los sistemas de información; sin transformar una pyme en un banco, estos principios animan a conservar trazas útiles y a limitar los accesos innecesarios.
Las decisiones técnicas relacionadas con la IA y la automatización también pueden modificar el riesgo. Si su servicio utiliza asistentes o agentes para tratar solicitudes de clientes, la seguridad de los entornos de ejecución se convierte en un asunto relacionado; las buenas prácticas en torno a la sandbox de los agentes de IA muestran claramente por qué la autenticación nunca basta por sí sola.
Definir este tipo de proyecto de antemano evita la mayoría de las malas sorpresas. Una mirada externa suele ayudar a distinguir qué corresponde al conforto del usuario, qué corresponde a la seguridad y qué debe preverse en el presupuesto desde el principio.
Preguntas frecuentes sobre Gmail y la autenticación de doble factor
¿El botón para copiar el código de Gmail está disponible en ordinateur?
El botón « Copy code » de Gmail no se indica como disponible en Gmail web en septiembre de 2026. Las observaciones publicadas se refieren a las aplicaciones móviles de Gmail en Android e iOS.
¿Es más seguro un código por correo electrónico que por SMS?
Un código por correo electrónico y un código SMS ofrecen un nivel de seguridad intermedio en 2026. El código por correo electrónico depende de la seguridad del buzón de correo, mientras que el SMS puede estar expuesto al desvío de la tarjeta SIM y a las interceptaciones según los contextos.
¿Por qué Gmail no muestra el botón en mi teléfono?
El botón « Copy code » de Gmail parece desplegarse progresivamente en 2026, probablemente con una activación del lado del servidor. Por tanto, una aplicación actualizada no garantiza la aparición inmediata del acceso directo en cada cuenta o dispositivo.
¿Las passkeys sustituyen a la autenticación de dos factores por código?
Las passkeys pueden sustituir algunos procesos con contraseña y código, ya que autentican al usuario con una prueba criptográfica vinculada a su dispositivo o a su cuenta. No obstante, las passkeys no son adecuadas para todos los públicos sin acompañamiento ni procesos alternativos.